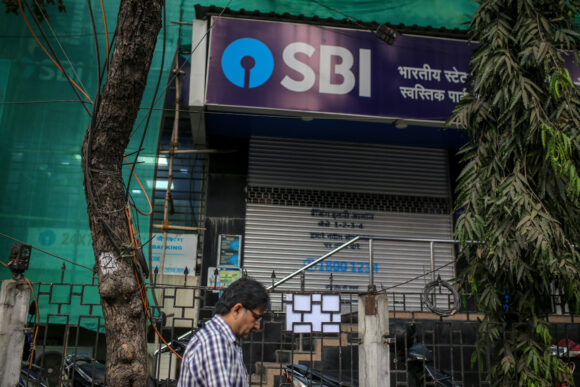
Кібератака на State Bank of India: утечка даних 4000 клієнтів
State Bank of India розпочав розслідування після кібератаки, яка розкрила близько 4000 записів із персональною інформацією клієнтів у темній мережі. Що сталося й як захистити свої дані
State Bank of India, найбільший банк країни за обсягом активів, розслідує підозрювану кібератаку, яка призвела до розкриття персональних даних тисяч клієнтів у темній мережі. Під час первинної оцінки виявлено близько 4000 записів із конфіденційною інформацією, тоді як загальна кількість потенційно скомпрометованих записів становить приблизно 375000.
Що розкрили кіберзлочинці
Утекла інформація включає імена клієнтів, зареєстровані номери мобільних телефонів, дати народження, адреси електронної пошти та проживання. Крім того, були скомпрометовані номери філій, ідентифікаційні дані клієнтів і деталі щодо кредитних рахунків та запитів.
SBI повідомив, що банк проводить детальне розслідування для встановлення джерела та повного масштабу утечі. За офіційним твердженням установи, інцидент не вплинув матеріально на основні операції банку, його фінансові результати та безперервність бізнесу.
Кіберризики у банківському секторі Індії
Эта утечка висвітлює серйозні загрози, з якими стикається банківський сектор під час активної цифрової трансформації. Нещодавно подібний інцидент сталася із банком Bank of Baroda, що вказує на систематичний характер проблеми.
Vivek Iyer, партнер консалтингової фірми Grant Thornton Bharat, наголошує, що поверхня атаки постійно розширюється через масштабну технологічну трансформацію у фінансових послугах, включаючи оцифрування та впровадження штучного інтелекту. На його думку, банківські установи мають не лише посилювати киберзахист, але й розвивати центри операцій безпеки.
Масштаб проблеми в регіоні
Резервний банк Індії неодноразово попереджав кредиторів про кіберризики, що можуть загрожувати фінансовій стабільності. Опитування 43 банків та тіньових кредиторів, проведене центральним банком, виявило, що майже третина респондентів зафіксували помірне або значне зростання кіберризиків порівняно з попереднім періодом.
Тривога щодо безпеки даних поширюється й на інші регіони Азії. У Японії масштабна хвиля витоків даних вразила провідні компанії, серед яких Daiwa Securities Group Inc., East Japan Railway Co. та SoftBank Corp., спонукаючи державних регуляторів посилювати вимоги до кібербезпеки.
Як дізнатися, чи мої дані потрапили до утечки SBI?
Банк проводить детальне розслідування та рекомендує клієнтам обов'язково стежити за своїми рахунками на предмет підозрілої активності. Якщо ви клієнт SBI, перевірте операції по картам та рахункам і звяжіться з банком, якщо виявите незвичну діяльність.
Яку інформацію розкрили кіберзлочинці?
Утекло ім'я, номер телефону, дата народження, email, адреса проживання, номер філії, дані клієнта та інформація про кредитні рахунки. Однак банк стверджує, що номери рахунків та PIN-коди залишилися захищеними.
Чи це вплинуло на роботу банку?
SBI повідомив, що інцидент не мав матеріального впливу на основні операції банку, його фінансові результати та безперервність надання послуг клієнтам.
Як захистити себе від кіберзагроз?
Встановлюйте надійні паролі, ніколи не діліться конфіденційною інформацією через невідомі канали, регулярно перевіряйте виписки та активуйте двофакторну аутентифікацію в мобільному банкінгу.