Кібератака на супермаркети Франції: небезпека для ланцюга постачання
Французька служба кібербезпеки попередила про продовження атак на холодильники супермаркетів. Температура досягла 50°C, магазини позбавилися мільйонів євро товару. Експерти рекомендують VPN та оновлення системи
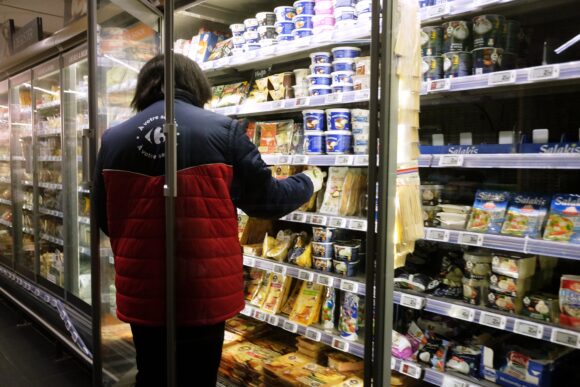
Французька служба кібербезпеки оголосила, що кібератака на мережу супермаркетів залишається активною та може продовжуватися. Під час атаки зловмисники отримали дистанційний доступ до систем охолодження в сотнях магазинів по всій країні, змушуючи торговельні точки позбуватися свіжих та заморожених продуктів через критичне підвищення температури. Постраждала також мережа супермаркетів у Нідерландах, де материнська компанія Ahold Delhaize зупинила доставки та закупівлі до своєї розгалуженої мережи.
Масштаби збитків і технічні деталі атаки
У ранкові години понеділка зловмисники активувати свою операцію, змусивши температуру в холодильних системах досягнути 50 градусів Цельсія протягом приблизно шести годин. Французька мережа Intermarché офіційно повідомила про економічні втрати в розмірі «десятків мільйонів євро» лише за один день операції. Французький міністр фінансів Ролан Лесюр уточнив, що постраждало близько 700 з 10 000 супермаркетів країни, однак запас харчових продуктів у Франції залишається безпечним.
Вразливості стосувалися модулів дистанційного керування, виробництво яких здійснювала данська компанія Danfoss та американська Copeland. Переважна більшість уражених систем у Франції були старіші моделі, що більше не отримували оновлень безпеки та програмного забезпечення. Американська компанія кібербезпеки Claroty виявила вразливості на платформах Danfoss AK-SM 800A та Copeland XWeb Pro, які широко застосовуються для управління охолоджувальною інфраструктурою у супермаркетах та складах.
Рекомендації служб кібербезпеки та дослідження
Французька служба кібербезпеки закликала магазини виконати негайні заходи: підключати холодильники до мережі інтернету виключно через захищене VPN-з'єднання або відокремлену захищену мережу, встановити оновлення мікрокоду та змінити паролі доступу. Франсуа Деруті, колишній директор операцій французької служби кібербезпеки, наголосив, що вразливості програмного забезпечення — це «аварія, яка чекає на себе», оскільки «люди просто не встановили патчі на своє обладнання».
Нідерландський національний центр кібербезпеки припустив, що кілька кібер-інцидентів вплинули на європейський сектор харчування, проте не вбачає «жодних підстав вважати в цей час, що ці інциденти пов'язані». Європейське агентство поліції Європол контактував з органами влади постраждалих країн, але відмовився надати деталі, посилаючись на текуче розслідування. Жодних винуватців не визначено публічно, хоча експерти припускають, що відповідальність може належати як державним акторам, так і приватним зловмисникам, які намагаються використати технічну невідмовність галузі.
Яка температура була в холодильниках під час атаки?
Температура в системах охолодження досягла 50 градусів Цельсія (122 градуси за Фаренгейтом) протягом близько шести годин, що зробило неможливим зберігання свіжих та заморожених продуктів.
Скільки супермаркетів постраждало від атаки у Франції?
Близько 700 з 10 000 супермаркетів Франції зазнали впливу кібератаки, однак Французька служба кібербезпеки попередила, що атаки можуть залишатися активними і далі.
Які виробники холодильних систем були скомпрометовані?
Вразливості торкалися модулів дистанційного керування данської компанії Danfoss і американської Copeland, переважно старіших моделей, які більше не отримували оновлень безпеки.
Які заходи рекомендують служби кібербезпеки?
Французька служба кібербезпеки рекомендує підключати холодильники через захищене VPN-з'єднання, встановлювати оновлення мікрокоду та змінювати паролі доступу до систем управління.