Кібератака на супермаркети розкриває вразливості у системах охолодження
Хакери атакували центральні контролери холодильників у французьких супермаркетах, нанісши збитків магазинам. Експерти пояснюють, чому роздрібна торгівля стала легкою метою для кіберзлочинців
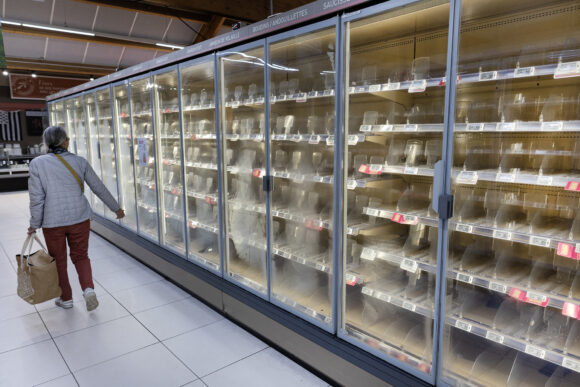
У понеділок керівник супермаркету Intermarché у французькій Нормандії виявив, що морозильники його магазину нагрілися до 40°C, а холодильна камера для риби досягла 70°C. Це була не локальна несправність — симптом великомасштабної кібератаки, спрямованої на холодильне обладнання сотень торгових точок у Франції. Число розкривається як 700 магазинів мереж Intermarché, Coopérative U та Carrefour SA. Керівник зупинився й утилізував запас вартістю 3 000 євро, не ризикуючи здоров'ям покупців через порушення ланцюга холоду.
Як розгорнулася атака та хто постраждав
Групи моніторингу попередили про температурні аномалії рано вранці. Спочатку здалося, що проблема локальна, але швидко з'ясувалося — це централізована атака на контролери холодильників, підключені до інтернету. Саме через ці пристрої хакери отримали доступ до систем охолодження й маніпулювали їх налаштуваннями, запускаючи тривалі цикли розморожування. Представник Groupement Mousquetaires (власник Intermarché) підтвердив, що атаковано 300 його магазинів. Carrefour повідомив про 80 уражених супермаркетів. Жодна хакерська група публічно не взяла відповідальність за інцидент.
Це лише найсвіжіша атака у серії кібератак на британську та європейську роздрібну торгівлю. Минулого року хакери вразили британський Co-op, який постраждав від збитків продажів понад 200 мільйонів фунтів стерлінгів через порушення доставок. У 2025 році Marks & Spencer Group витримав великомасштабну кібератаку, яка понад чотири місяці паралізувала онлайн-послуги й спричинила падіння операційного прибутку на 300 мільйонів фунтів стерлінгів.
Чому роздрібна торгівля — легка мішень
Харджиндер Сінг Лаллі, читач з кібербезпеки Університету Уорика, пояснює логіку хакерів: «Вони цілять на роздріб, тому що він слабкий, і це може мати масштабний вплив на суспільство». Роздрібні торговці працюють із мінімальними прибутками та надто вкаліброваними ланцюгами поставок швидкопсувних товарів. Навіть коротке порушення операцій завдає величезної шкоди. Крім того, роздрібна торгівля є критичною для продовольчої безпеки країн, тому й привабляє злочинців, які прагнуть створити суспільний хаос.
Атаки британських торговців (М&S та Co-op) розслідували як спроби вимагання грошей через групи, спеціалізовані на «соціальній інженерії» — обманові людей для видачі облікових даних. У французькому випадку хакери взялися до найвразливішої ланки: застарілих централізованих контролерів холодильників від виробника Danfoss. Більшість компрометованих пристроїв більше не отримували оновлень програмного забезпечення чи патчів безпеки.
Інтернет речей як джерело ризику
Роздрібні торговці масово інвестували в пристрої Інтернету речей, підключаючи холодильне та опалювально-вентиляційне обладнання до мережі для моніторингу температури в реальному часі та управління запасами. Однак такі підключення створюють вразливості, коли устаткування застарівається й власники нехтують оновленнями. Біл Мур, генеральний директор компанії Xona Systems, каже: системи охолодження в магазинах часто мають вік 10–15 років, встановлені в період, коли кіберзагрози були менш актуальні. Роздрібні торговці відстали від виробників у розпізнаванні таких ризиків.
Традиційно системи управління фізичним устаткуванням були відокремлені від корпоративних IT-мереж для обмеження ризику. Але дистанційне обслуговування й оновлення програмного забезпечення виставили обладнання в Інтернет, відчинивши двері атакуючим. Лука Берні, директор аналізу загроз Palo Alto Networks, зауважує: коли торговці розширюють цифрові операції, утримання послідовної безпеки у кожному місці й партнера стає все складніше.
Скільки магазинів постраждало від кібератаки у Франції?
Атаковано 700 магазинів мереж Intermarché (300), Carrefour (80) та Coopérative U. Хакери отримали доступ до централізованих контролерів холодильників й маніпулювали їхніми налаштуваннями через Інтернет.
Чому роздрібна торгівля є привабливою метою для хакерів?
Роздрібні торговці мають жорсткі маржі, залежать від швидкої доставки швидкопсувних товарів і є критичною для продовольчої безпеки. Порушення їх операцій має масштабний суспільний вплив і завдає величезних економічних збитків.
Які збитки нанесла атака супермаркету Intermarché у цьому випадку?
Керівник одного магазину утилізував запас продуктів вартістю 3 000 євро. Хоча обладнання було відновлено того ж дня, поповнення запасів зайняло майже тиждень.
Чому застаріле холодильне обладнання є особливо вразливим?
Старі централізовані контролери, встановлені 10–15 років тому, більше не отримують оновлень програмного забезпечення й патчів безпеки. Вони були розроблені без урахування сучасних кіберзагроз, що полегшує хакерам їх компрометацію.